
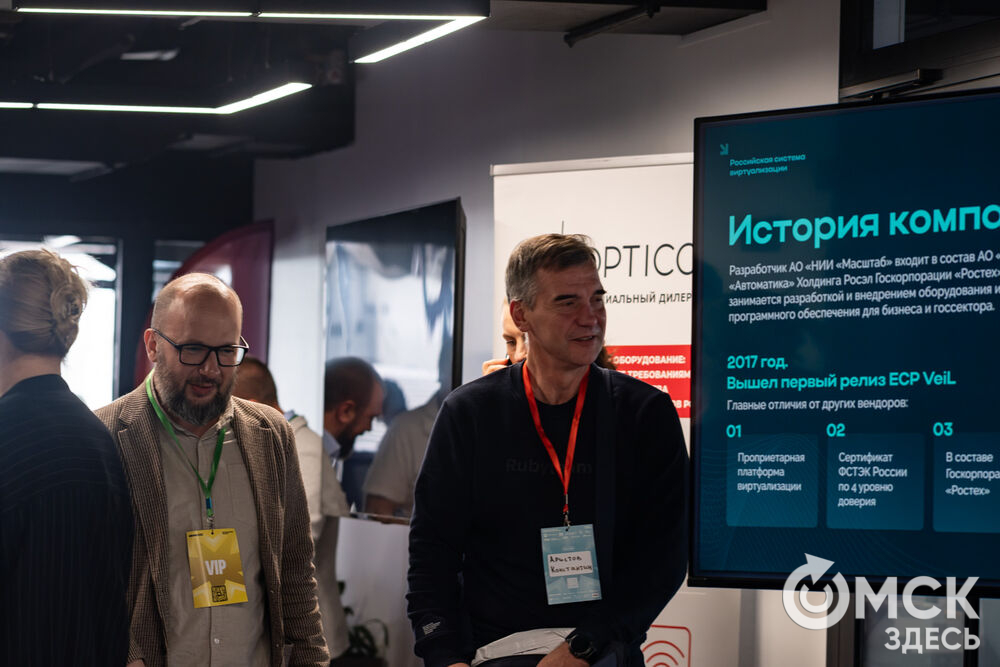
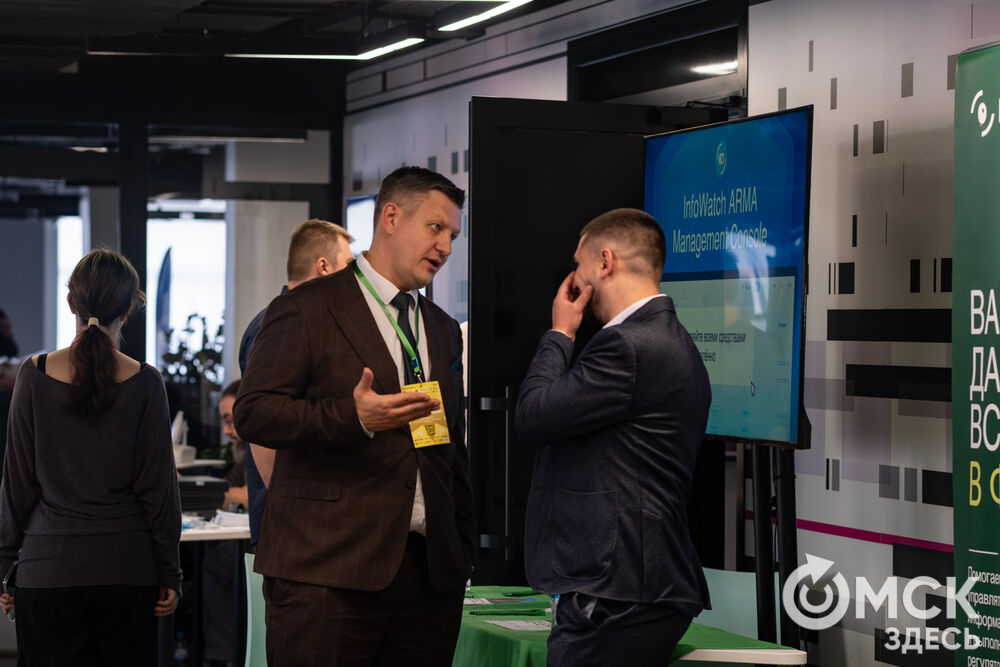
Третий международный фестиваль цифровых технологий "ОмФест-2026" был посвящён не только образованию и демонстрации проектов, созданных студентами. В один из дней большого цифрового фестиваля в Омском кампусе "Школа 21" на конференции "Настоящая цифровизация" собрались представители ИТ-компаний из разных городов страны и представили свои продукты, работающие на развитие индустрии и заменяющие импортные аналоги.
Новосибирская компания "Оптиком" - официальный дилер Eltex (предприятие "Элтекс"), российского разработчика и производителя телекоммуникационного оборудования и программного обеспечения (ПО), - занимается внедрением отечественного каналообразующего оборудования, сетевых узлов и станций, прикладного ПО, систем управления и безопасности, контроллеров и защиты документации и прочее. К примеру, в Омске работают с Администрацией города, модернизируя сети округов. Был реализован и проект по замещению оборудования и программ на станции скорой помощи.
- Здесь система станции скорой помощи связана именно с больницами. То есть система, которая развита внутри скорой помощи. Через планшет они смотрят, узнают, в какую ближайшую больницу можно доставить пациента. Они моментально всё связывают внутри отрезка. И сейчас дальше занимаемся внедрением технического обслуживания, - рассказал менеджер проектов Eltex Андрей Васильев.
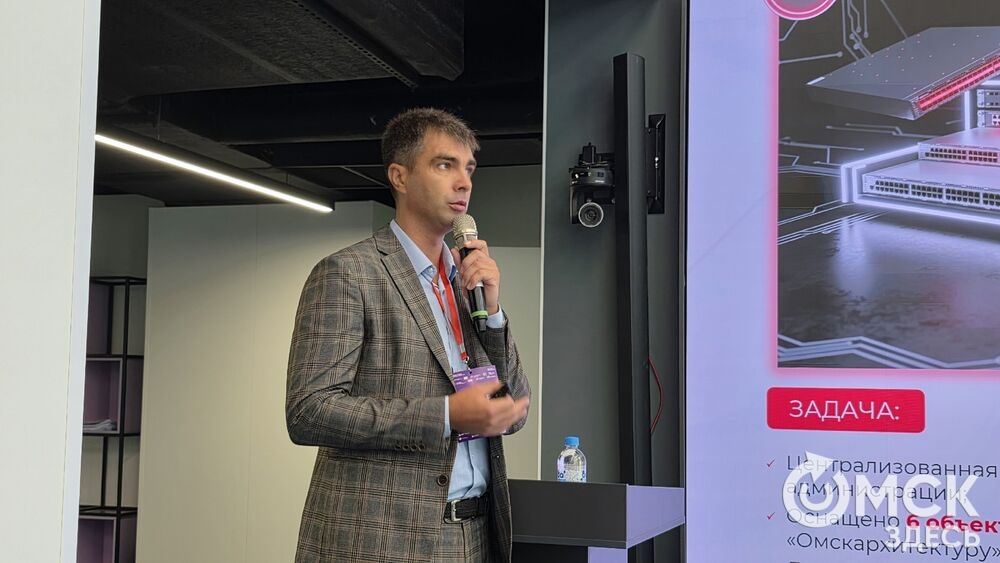
Андрей Васильев
Также компания реализует проекты в Москве, Саранске, Арзамасе, Новосибирске, Комсомольске-на-Амуре и других городах страны. Самая дальняя точка - Магадан. Здесь стояла задача оснастить роддом сетью Wi-Fi оператора связи, который предоставил вендор.
Много компаний уделяют внимание защите инфраструктуры. Среди представителей этой сферы - компания с 25-летней историей UserGate (Екатеринбург). На конференции инженер presale (предпродаж) по работе с ключевыми заказчиками Максим Сафаргалеев рассказал о продукте, защищающем веб-приложения, веб-сервисы и пользователей в момент, когда они с ними работают. Он подчеркнул, что на сегодня веб-ресурсы - наиболее аппетитная цель для всех хакеров и злоумышленников, потому что они активно развиваются, интегрируются в бизнес-процессы организаций и потенциально дают большую выгоду хакерам в случае, если они получают к ним доступ. При этом защита подобных сервисов в большинстве случаев остаётся на базовом уровне в отличие от классической защиты сетевого периода. Именно поэтому компания три года назад начала работать над своим собственным сетевым экраном для защиты веб-приложений.
Эксперты отмечют, что на рынке есть два типа решений. Первое - специализированные функциональные производительные продукты, требующие значительных финансовых, человеческих и временных ресурсов. Второе - решения, интегрированные в межсетевые экраны, обеспечивающие базовую защиту, но не гарантирующие эффективного контроля и устранения постоянно развивающихся атак. А предлагаемое решение екатеринбургской компании отлично закрывает нишу с промежуточным сценарием.
- Мы, как российская компания, предлагаем для защиты полноценный межсетевой экран. В рамках него доступна экспертиза нашего центра мониторинга и реагирования - более восьми тысяч правил, направленных на самый широкий спектр атак на веб-приложения. При этом система позволяет писать собственные правила на универсальном языке, - отметил Максим Сафаргалеев.
В беседе с "Омск Здесь" он подчеркнул, что важность безопасности ресурсов растёт, потому что год от года увеличивается количество угроз, растёт их сложность, поэтому необходимо поддерживать защиту на адекватном уровне. Нужно следить за новинками с точки зрения регуляторики и со стороны технических возможностей.
Максим Сафаргалиев
Если говорить о российских решениях в области кибербезопасности, то у заказчиков уже сформирован определённый уровень доверия к отечественным производителям. Во многом сказывается тот факт, что уже долгое время идёт фаза активного импортозамещения и поэтому есть опыт работы с российскими решениями и имеется понимание их специфики. Но производителям ещё есть к чему стремиться, улучшая продукты и услуги.
- Уровень риска атаки на веб-приложения и веб-сервисы очень высок. Во-первых, совершенствуются сами атаки. Во-вторых, как показывает аналитика, защищённость веб-сервисов находится на недостаточном уровне. Там есть к чему стремиться. Аналитика показывает, что ещё четыре года назад время реакции хакера на уязвимость, какой-то инцидент составляло, условно, несколько часов или даже десятков часов, то сейчас скорость реакции злоумышленника значительно сокращается. Появляется некая уязвимость, и она начинает активно эксплуатироваться. Сейчас у служб информационной безопасности, дельта между тем, когда они узнали о новой угрозе и когда пошли атаки, сокращается. Поэтому нужны новые, подходы в том числе использование искусственного интеллекта (ИИ), поведенческих систем и прочее, - пояснил Максим Сафаргалеев.
Часто атаки нарушают полноценную работу веб-приложения или сервиса, и это несёт широкий спектр "неудобств" для его обладателя: от самого простого - невозможности предоставить какие-то коммерческие услуги - до репутационных рисков. И даже рисков для здоровья и жизни человека.
- Сейчас информационные сервисы развиваются всё активнее, и, если, не дай бог, будет повреждена работа какой-то критической инфраструктуры, то это может быть очень серьёзный инцидент с очень неприятными последствиями, - добавил Максим Сафаргалеев.
Во время конференции инженер направления технической поддержки продаж "Кселло" (Xello, Москва) Александр Комаров рассказал о флагманском продукте компании, который используется в диапазоне от выявления целенаправленных атак на организации до контроля подрядчиков. Он так же приведит статистику целенаправленных атак на организации: за 2025 год рост составил 27 %. Наряду с этим атаки становятся незаметнее. По его словам, служба информационной безопасности (ИБ) может не замечать внедрения злоумышленника до двух недель. А бывает, что хакеры "проникают" в организацию и остаются там незамеченными полгода и даже год.
- За это время они тщательно изучают инфраструктуру, где хранятся логи (хронология происходящего в системе, приложении, сервере и так далее - прим. ред.), бэкапы (резервное копирование данных - прим. ред.) и в один момент наносят удар, - отметил Александр Комаров.
Такие целенаправленные атаки долго и тщательно планируются и проводятся группой хорошо подготовленных злоумышленников, практически не имеющих финансовых и технических ограничений. И они идут на конкретную цель до конца, пока компания не будет взломана. Подобные атаки тяжело детектировать из-за того, что хакеры тщательно подбирают инструментарий, используют легитимный инструментарий для своего передвижения стараясь не привлекать внимания. Именно здесь на помощь приходят технологии десепшен, использующие знания о том, как будет действовать злоумышленник, когда проникнет в организацию и какие данные захочет получить в первую очередь.
Александр Комаров
- В классической цепочке таргетированных атак десепшен наилучшим образом себя проявляет именно на четвёртом этапе горизонтального перемещения, когда хакер уже проник в организацию, возможно, обошёл остальные классические средства защиты информации и начинает передвигаться далее от сегмента к сегменту. Здесь задача - детектировать его на раннем этапе и создать инцидент. Мы покрываем инфраструктуру нашим ложным слоем данных (приманки, ловушки), который неотличим для злоумышленника от реального, и так мы ловим атаку, - подчеркнул Александр Комаров.
Как он пояснил "Омск Здесь", ловушки в системе проектируются специально под конкретную инфраструктуру: определённые наименования соответствующей инфраструктуре, ловушки отдают корректные инфиприты (сбои, инциденты), коды ответов, поэтому они выглядят неотличимыми от реальных сервисов. В любом случае злоумышленник с ними провзаимодействует и его перехватит служба ИБ компании. Конечно, если ловушками-приманками будет покрыт только один сегмент, а хакер пойдёт через другой, то он сможет пройти. Специалисты рекомендуют покрывать ими в первую очередь самые критичные сегменты, и чем больше таких ловушек-приманок, тем выше шанс защитить данные.
- Конечно, атакуют через периметровое оборудование, которому из интернета доступно эксплуатация уязвимостей. Человек до сих пор остаётся слабым звеном. Тут через какого-то сотрудника прошла фейковая почта, идёт рассылка и так далее, - отметил Александр Комаров.
Он добавил, что сейчас бизнес стал больше уделять внимания информационной безопасности, и система идёт к превентивной защите, а не "разгребает" то, что уже произошло. Компании понимают, что от атаки можно реально защититься.
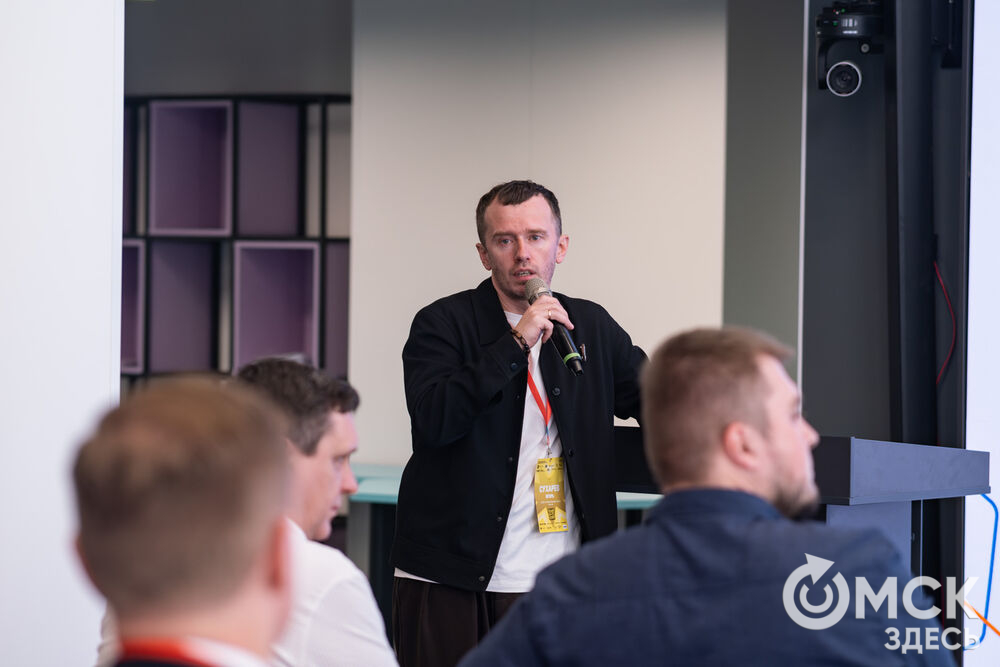
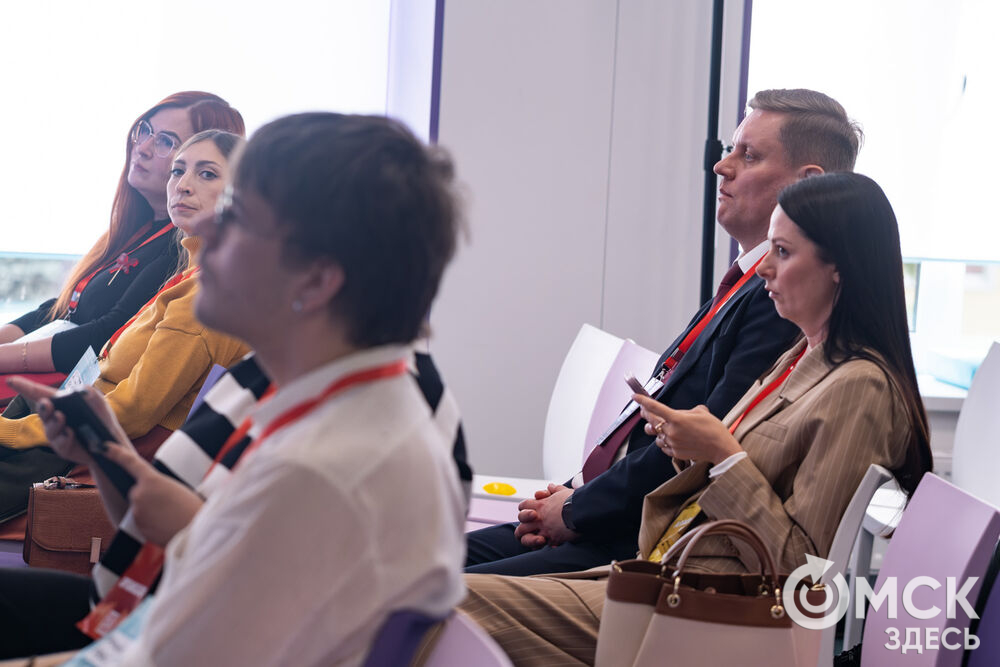
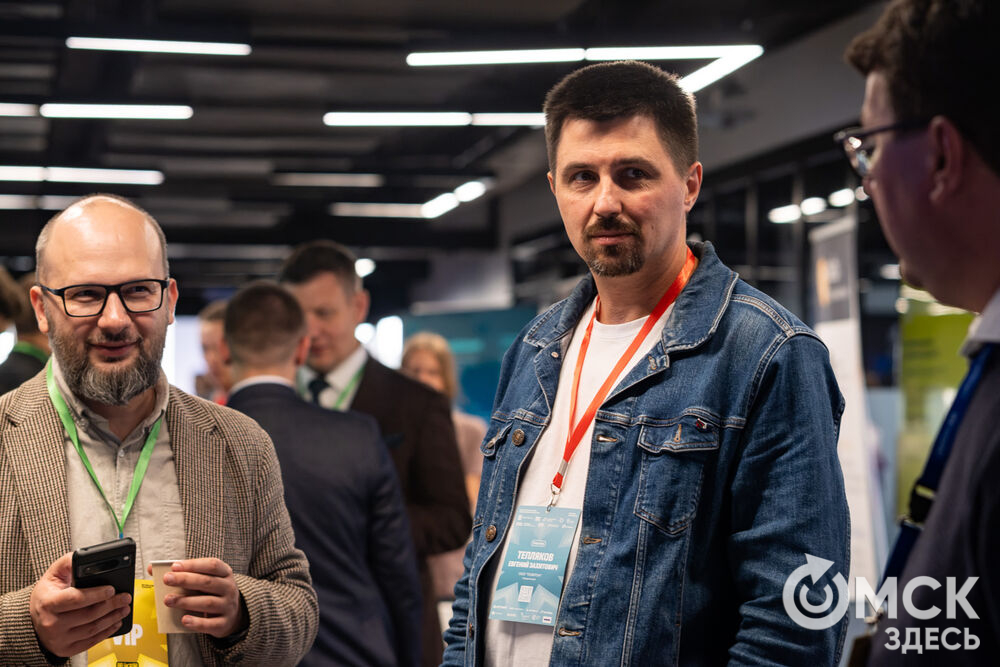
Вся конференция "Настоящая цифровизация" была выстроена на демонстрации реально работающих отечественных продуктов. К слову, на подобных мероприятиях нечасто можно услышать разговор о том, как ведут себя проекты в действующих секторах экономики.
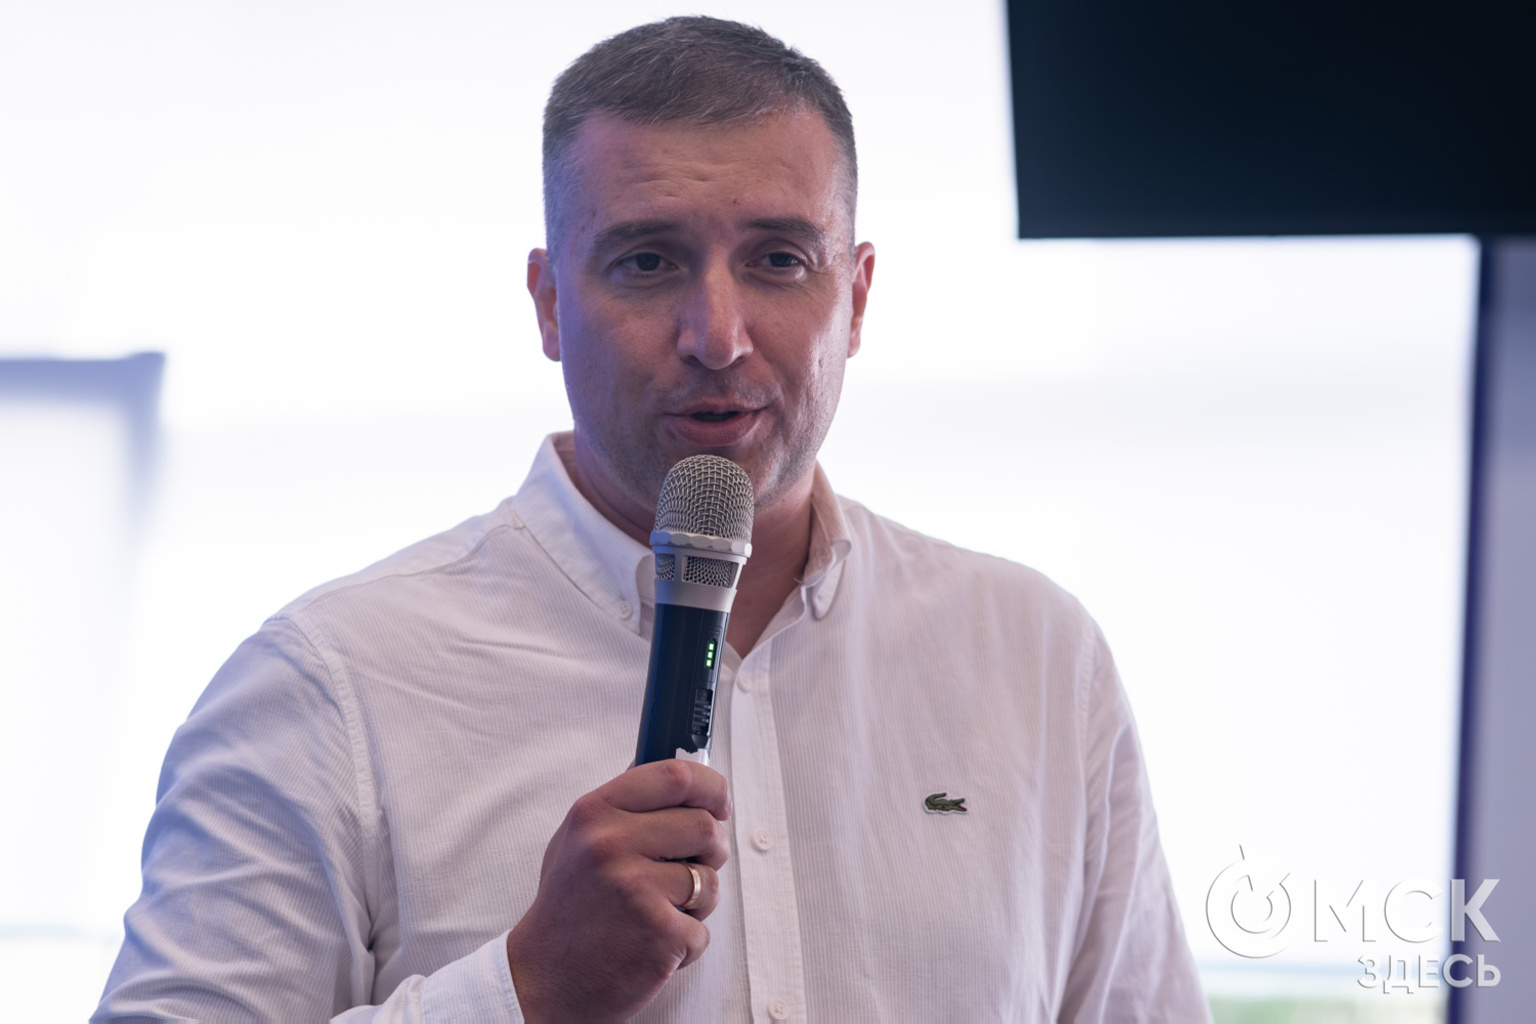
Антон Тарасевич
По словам модератора деловой программы фестиваля, технического руководителя и архитектора программного обеспечения Антона Тарасевича, такой акцент был сделан намеренно, потому что участникам интереснее слушать о том, что работает на практике, а не в теории.
- Мы поэтапно постарались раскрыть, с чем реально мы можем работать сейчас и что будет работать в будущем. Рассматривая заявленные доклады, мы смотрели, какая польза будет для участников, чтобы они могли понять, возможно ли у себя, в своей работе, компаниях это использовать, будет ли для них практическая польза. Потому что продукт, в котором не заинтересован реальный сектор, ничего не может оставить. А так мы попытались донести результат и зафиксировать его, - резюмировал Антон Тарасевич.
Отметим, что специальным гостем в финале конференции стал американский и российский спортсмен, двукратный победитель чемпионата мира по грэпплингу ADCC, чемпион мира по бразильскому джиу-джитсу, бывший претендент на титул UFC в тяжёлом весе Джефф Монсон.
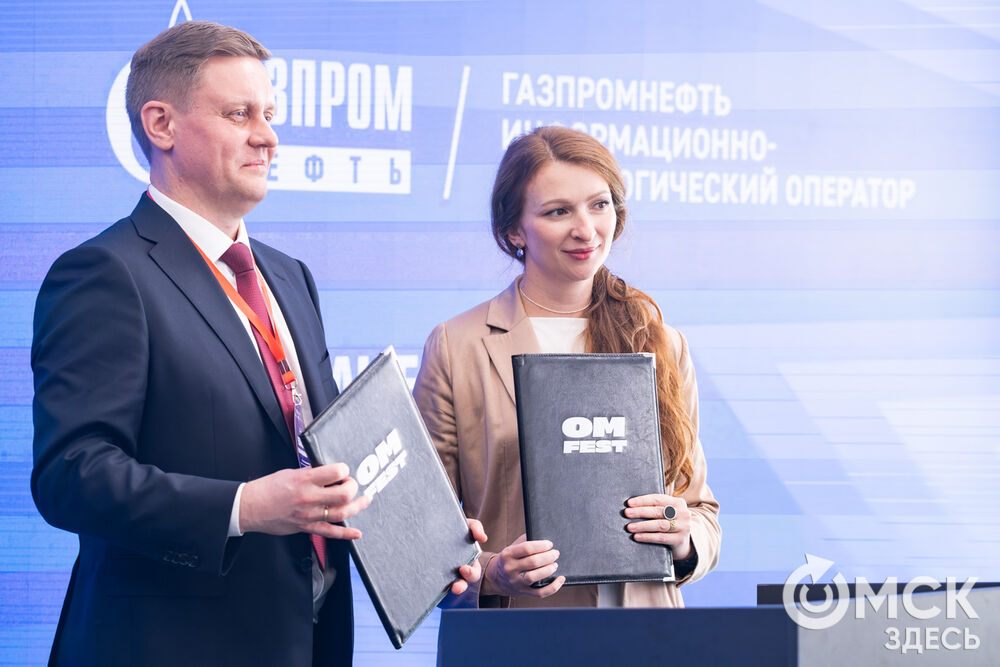
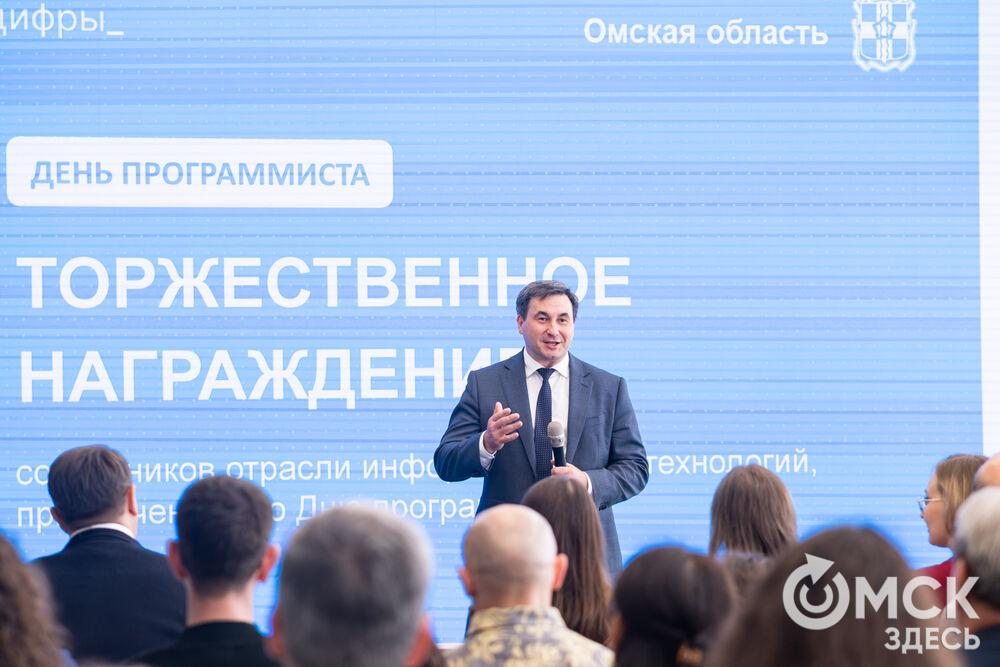
"ОмФест-2026" шёл в Омске неделю, с 14 по 20 февраля, и завершился по большей части разговорами о том, как цифровые технологии проникают в жизнь обывателей и какие горизонты открывают для них. Также в финальный день был презентован виртуальный музей квартиры Егора Летова.
Чтобы больше знать, чем живёт мир информационных технологий в Омске и за его пределами, читайте рубрику "Войти в ИТ" на сайте "Омск Здесь".
Фото: Елизавета Медведева
Главное изображение создано с помощью Midjourney


